Harju kodude elanikud täiendasid teadmisi küberturvalisuse vallas
Kui küberkurjategijad moodustaksid omaette riigi, paikneksid nad maailma majanduste edetabelis Ameerika Ühendriikide ja Hiina järel kolmandal kohal. Pettustega teenitud raha suunatakse kiiresti uutesse tegevustesse: arendatakse tehnilist võimekust, värvatakse ja koolitatakse uusi inimesi ning täiustatakse rünnakumeetodeid. Kõik selleks, et tulevikus veelgi tõhusamalt andmeid ja raha kätte saada.
Iga päev registreeritakse Politsei- ja Piirivalveametis kümneid telefoni- ja internetikelmustega seotud teateid. Nendega tekitatud varaline kahju ulatub kümnetesse tuhandetesse eurodesse. Kuigi inimeste teadlikkus petuskeemidest on aastatega kasvanud, õnnestus küberkurjategijatel 2025. aastal Eesti inimestelt välja petta üle 29 miljoni euro.
Üha enam kasutatakse sotsiaalse manipulatsiooni võtteid ehk püütakse ära kasutada inimlikke tundeid, harjumusi ja haavatavust. Pettuste õnnestumisele on kaasa aidanud ka tehisintellekti areng. Lisaks tegutsevad kelmide heaks inimesed, kes teenivad ebaseaduslikult raha näiteks petukõnekeskustes töötades. Seetõttu kohtab üha harvem kummalist keelekasutust või kehva õigekirja, mis varem võisid pettuse kergemini paljastada.
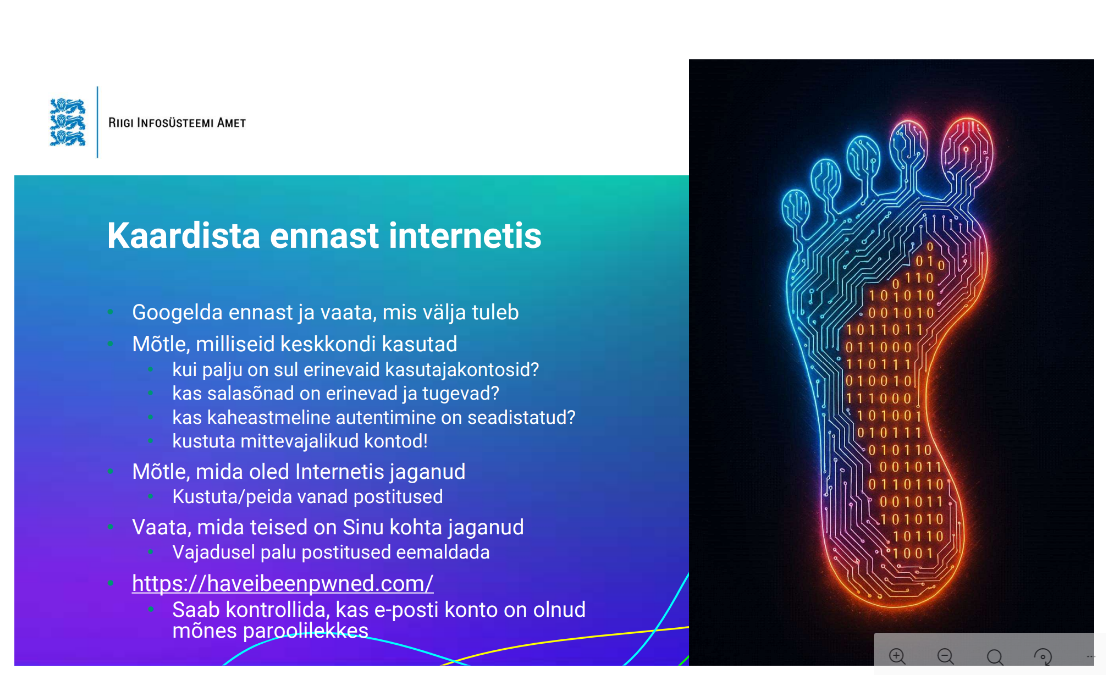
Selleks, et osata end erinevate ohtude eest paremini kaitsta, osalesid Tallinna Haabersti, Laagna, Mustakivi, Paldiski ja Vikerlase kodude elanikud koolitusel „Olukord küberruumis ja küberhügieen“. Koolituse viis läbi Riigi Infosüsteemi Ameti küberturvalisuse analüütik.
Elanikud mõtlesid aktiivselt kaasa, jagasid isiklikke kogemusi ja esitasid täpsustavaid küsimusi. Tagasiside koolitusele oli väga positiivne. Eriti hämmastas paljusid see, kui tõetruult suudavad kelmid jäljendada erinevate asutuste ja ettevõtete veebilehti ning kui keeruline võib olla ära tunda petukirju, -sõnumeid ja -kõnesid.
Esmapilgul võib tunduda, et sõnumi või kõne taga on näiteks Tervisekassa, Politsei- ja Piirivalveamet, Maksu- ja Tolliamet, pank, telekommunikatsiooniettevõte, pakiautomaat või kullerteenuse pakkuja. Tegelikult võib tegemist olla pettusega, mille eesmärk on saada kätte inimese isikuandmed, ligipääs kontodele või raha.
Elanikele pakkusid palju mõtteainet ka tänapäevased hääl- ja videomanipulatsiooni võimalused. Üllatav oli kuulda, kui vähestest lavastuslikest detailidest võib piisata, et kelmus usutav tunduks. Näiteks on kelmid esitlenud end Politsei- ja Piirivalveameti töötajatena ning kasutanud seejuures päris politseiametnike nimesid.
Paljusid kõnetas ka teemablokk, mis käsitles petu- ja võltsitud e-poode, sooduspakkumisi ning õnneloose, mis tunduvad liiga head, et olla tõsi. Paraku need sageli tõsi ei olegi. Koolitust pidasid huvitavaks ja kasulikuks ka need elanikud, kes kasutavad internetti, e-teenuseid, Smart-ID-d ja nutiseadmeid juba üsna vilunult. Seda tänu koolitaja pädevusele ning koolituse laiale ja praktilisele teemakäsitlusele.
Küberkuritegevus ja küberkaitse arenevad pidevalt käsikäes ning kohanevad teineteisega. Sama peame tegema ka meie. Ühest koolitusest üksi ei piisa – küberturvalisuse teemadel tuleb kätt pulsil hoida järjepidevalt
Lisainfot ja praktilisi nõuandeid leiab Riigi Infosüsteemi Ameti hallatavalt veebilehelt IT-vaatlik, mille eesmärk on aidata inimestel internetis ja nutiseadmetes turvalisemalt toimetada. Sealt leiab ka lühikestest videotest ja testidest koosneva küberkaitse lühikursuse, mille läbimiseks kulub ligikaudu 30 minutit.
Loo pani kirja Harju piirkonna roteeruv tegevusjuhendaja Anna-Liisa Purge
KUULA: